Trois drones et une cinquantaine de grammes d'explosifs, vraisemblablement de qualité militaire, ont été liés à une tentative d'attaque aux abords de l'aéroport de Leipzig/Halle, plaque tournante logistique et militaire de l'OTAN et de l'Ukraine. Cette attaque intervient alors que les autorités européennes font face à une recrudescence des activités hostiles, sans toutefois déclencher un conflit ouvert. Selon un récent article du Wall Street Journal, les incursions de drones, les actes de sabotage, les cyberattaques et les opérations clandestines menées à travers le continent s'inscrivent dans une campagne visant, selon les responsables, à intimider les soutiens de l'Ukraine et à tester la capacité de réaction de l'OTAN. La Russie nie toute implication et, dans plusieurs cas majeurs, l'attribution de ces activités reste incomplète ou contestée.
Les éléments recueillis à Leipzig démontrent pourquoi cette campagne devient de plus en plus dangereuse. Un drone chargé d'explosifs a été découvert le 4 août près d'un avion cargo ukrainien Antonov utilisé pour le transport de matériel militaire ; les enquêteurs soupçonnent qu'un deuxième drone a percuté un avion cargo DHL, et un troisième drone, transportant vraisemblablement des explosifs, a été retrouvé à l'ouest de l'aéroport dix jours plus tard. Le chancelier Friedrich Merz a déclaré que l'Allemagne identifierait le responsable, mais Berlin n'avait pas encore formellement accusé la Russie lorsque Reuters a fait état de cette nouvelle découverte.
L'OTAN est confrontée à un problème différent de celui de la dissuasion conventionnelle. Les petits drones, les incendies criminels, les cyberattaques et les saboteurs recrutés localement peuvent engendrer des pertes sans pour autant constituer une attaque militaire manifeste susceptible de provoquer une riposte prévisible de l'alliance. La question stratégique centrale n'est plus de savoir si une activité hostile a lieu, mais si les alliés peuvent l'identifier suffisamment rapidement et réagir de manière proportionnée pour dissuader toute récidive, sans pour autant transformer chaque incident ambigu en confrontation directe.
Un centre logistique devient un signal d'alarme
L'aéroport de Leipzig/Halle est l'un des plus importants aéroports de fret d'Europe et assure le transport de marchandises à destination de l'OTAN et de l'Ukraine. La police allemande a fermé les deux pistes après qu'un employé de l'aéroport a découvert le premier drone, neutralisé son détonateur et déployé un robot de déminage. Selon l' agence AP , le second objet aurait causé de légers dégâts à un avion-cargo qui a interrompu son atterrissage et a été dérouté, mais aucun passager ni membre du personnel n'a été blessé.
L'incident est significatif sur le plan opérationnel, même si l'engin n'a pas explosé. Un avion bon marché a pénétré un environnement aérien sécurisé et s'est approché d'un gros cargo ukrainien, provoquant des perturbations bien plus importantes que le coût de la plateforme. Le ministre allemand de l'Intérieur a qualifié l'épisode d'attaque hybride, sans toutefois se prononcer sur les responsables, une distinction cruciale car soupçons politiques, évaluation des services de renseignement et preuves suffisantes pour engager des poursuites ne sont pas interchangeables.
Leipzig a également un passé significatif. En 2024, un colis incendiaire a explosé dans un centre logistique de l'aéroport après qu'un retard de vol a empêché son chargement à bord d'un avion. Cet incident s'inscrivait dans un complot que les responsables occidentaux soupçonnaient d'être lié aux services de renseignement russes. La récurrence de cet événement ne prouve pas une action commune, mais elle attire l'attention sur une installation qui gère le type de soutien militaire que Moscou a intérêt à perturber.
Des drones survolent l'espace aérien de l'OTAN
Le défi en matière de sécurité physique s'étend le long du flanc est de l'OTAN. Le 16 août, un F-18 espagnol affecté à la police aérienne de l'Alliance a abattu un drone après son entrée en Roumanie en provenance de Moldavie ; il s'agissait du quatrième drone détruit au-dessus du pays en 2026. L'OTAN a indiqué que l'appareil semblait être russe, tandis que le ministère roumain de la Défense a ouvert une enquête sur son origine, selon Reuters.
La Roumanie partage une frontière de 613 kilomètres avec l'Ukraine et subit régulièrement les répercussions des attaques russes contre les ports et infrastructures ukrainiens situés près du Danube. En juillet, des avions de chasse roumains ont abattu trois drones russes, et en mai, un drone russe a percuté un immeuble d'habitation à Galati, blessant deux personnes. Chaque incursion oblige l'OTAN à distinguer, parfois en quelques minutes seulement, les erreurs de navigation, les effets de la guerre électronique, les sondages délibérés et les attaques, alors même que l'espace aérien civil reste actif.
Cette incertitude peut elle-même servir des fins coercitives. Les lancements de missiles de défense aérienne, les fermetures d'aéroports et les sorties de chasse coûtent bien plus cher que les drones qui les déclenchent, tandis que les alertes répétées engendrent de la lassitude et augmentent le risque d'erreurs d'appréciation. Le problème de l'OTAN est donc à la fois économique, procédural et militaire : elle doit défendre le territoire allié de manière constante sans que chaque intrusion à faible coût n'entraîne une riposte onéreuse ou susceptible d'aggraver la situation.
Le déni est l'arme principale
Les opérations en zone grise réussissent lorsque la responsabilité reste difficile à prouver. Le projet ACLED (Armed Conflict Location and Event Data Project) a recensé 190 incidents d'activités hostiles présumées de la Russie en Europe entre février 2022 et avril 2025, dont 59 survols de drones, 45 actes de sabotage et 12 incendies criminels. Son analyse ACLED précise que cette classification repose sur des soupçons crédibles et non sur une attribution systématique de chaque événement à la Russie.
Malgré cette limitation, la tendance est suffisamment marquée pour avoir une incidence. L'Allemagne a recensé 39 incidents, suivie de la Norvège (19), de la Finlande (17) et de la Pologne (16) ; plus de la moitié des incidents se sont produits en 2024. Les cibles comprenaient des voies de transport, des sites énergétiques, des infrastructures hydrauliques, des installations militaires et des organisations soutenant l'Ukraine, mais certains événements pourraient avoir des auteurs ou des explications sans lien apparent.
La Russie peut encore se distancer en externalisant ses opérations. Un rapport du RUSI a révélé que les actes de sabotage mineurs sont souvent confiés à des personnes ordinaires recrutées par messagerie cryptée et rémunérées en cryptomonnaie. Cette approche, dite de « travail à la tâche », rend les attaques peu coûteuses, limite l'exposition des agents de renseignement formés et oblige les enquêteurs à suivre des pistes financières et numériques fragmentées plutôt qu'une chaîne de commandement classique.
L'OTAN dispose d'options autres que l'article 5
L’OTAN définit les menaces hybrides comme des combinaisons d’outils militaires et non militaires, clandestins et ouverts, qui brouillent la frontière entre paix et guerre. Sa stratégie hybride met l’accent sur le partage et l’attribution des renseignements, la préparation civile, la protection des infrastructures critiques, la cyberdéfense et les équipes de soutien spécialisées. L’Alliance précise également que les actions hybrides pourraient mener à une défense collective, mais que le Conseil de l’Atlantique Nord prendrait cette décision politique au cas par cas.
Cette flexibilité évite une riposte militaire automatique face à une activité ambiguë, mais elle crée aussi une incertitude qu'un adversaire peut exploiter. L'article 5 est le plus contraignant lorsqu'une attaque armée est incontestable ; un sabotage par un intermédiaire civil, un logiciel malveillant acheminé via des pays tiers ou un drone non identifié rendent la décision collective plus complexe. Les alliés doivent s'accorder non seulement sur l'identité des auteurs, mais aussi sur leurs intentions, la gravité de l'attaque et la riposte la plus susceptible d'en prévenir la récidive.
L'OTAN renforce la surveillance et la résilience grâce à Eastern Sentry le long du flanc est et Baltic Sentry autour des infrastructures sous-marines. le rapport de l'Alliance sur l'Ukraine , les États membres développent le partage de renseignements, les cyberdéfenses et la surveillance interdomaines tout en maintenant 500 000 soldats en état d'alerte maximale. Ces forces dissuadent les attaques conventionnelles, mais la police, les services de renseignement, les exploitants aéroportuaires, les enquêteurs financiers et les propriétaires d'infrastructures privées effectuent une grande partie du travail quotidien de lutte contre les opérations en zone grise.
L'Europe construit une réponse plus large
L'Union européenne a mis en place un cadre de sanctions spécifique pour les activités déstabilisatrices, notamment le sabotage, les cyberattaques, l'ingérence électorale et les menaces contre les infrastructures critiques. Ce cadre européen vise 80 personnes et 20 entités et permet de restreindre l'accès aux navires, aux aéronefs, aux biens immobiliers, aux réseaux numériques et aux transactions financières. Les sanctions peuvent exposer les réseaux et limiter les déplacements ou les financements, mais elles ne permettent pas d'immobiliser physiquement un drone commercial ni de protéger une piste d'atterrissage.
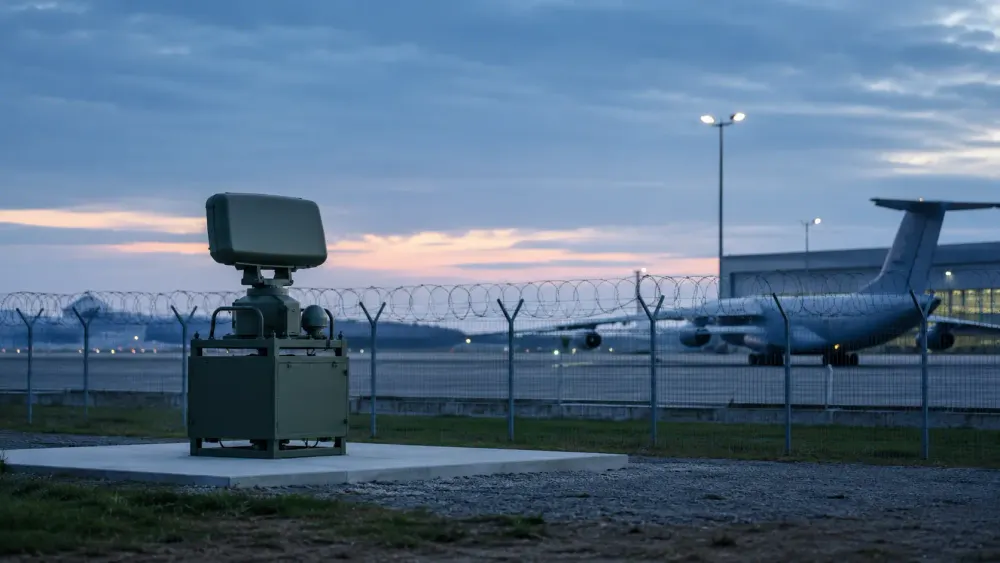
Les défenses opérationnelles doivent donc devenir plus locales et routinières. Les aéroports ont besoin de systèmes de détection multicouches capables de distinguer les oiseaux, les aéronefs de loisir et les drones hostiles ; les sites logistiques militaires doivent pouvoir obtenir rapidement l’autorisation de brouiller, de capturer ou de détruire un dispositif sans mettre en danger l’aviation civile. Les institutions financières et les services de cryptomonnaies peuvent contribuer à identifier les paiements effectués à des intermédiaires recrutés, tandis que les procureurs ont besoin de mécanismes de partage de preuves permettant d’établir des liens entre des actes apparemment mineurs commis au-delà des frontières.
L'attribution publique de l'affaire est un autre outil de défense, mais les accusations prématurées ont un coût. Nommer la Russie sans preuves publiables peut nuire à la crédibilité et fournir à Moscou des éléments de désinformation ; trop tarder peut donner l'impression que les gouvernements alliés sont passifs et empêcher les citoyens de comprendre le risque. Le compte rendu que l'Allemagne doit rendre de l'enquête de Leipzig aura donc des conséquences non seulement pour cette affaire pénale, mais aussi pour le niveau de preuve exigé par les alliés avant d'imposer des sanctions.
La dissuasion dépend d'un coût visible
Les derniers incidents démontrent que le réseau de soutien militaire européen peut être mis sous pression sans frappe conventionnelle. Ils ne prouvent pas pour autant que chaque incendie suspect, attaque de drone ou cyberattaque relève d'une opération russe centralisée. Une réponse crédible doit préserver cette distinction tout en établissant des liens entre les incidents qui partagent un financement, un équipement, une infrastructure numérique ou des responsables communs.
Les enjeux les plus importants à présent sont de savoir si l'Allemagne reconnaîtra publiquement l'origine russe de la tentative de Leipzig, si l'enquête roumaine sur les drones confirmera leur origine russe et si l'OTAN pourra transformer les renseignements partagés en actions défensives plus rapides. Une dissuasion efficace rendrait les opérations plus difficiles à dissimuler, plus coûteuses à organiser et moins susceptibles de perturber le soutien militaire à l'Ukraine. Un échec exposerait l'Alliance à une accumulation d'incidents ambigus dont l'effet combiné serait de plus en plus militaire.